
Benvenuto su Hackerpunk — la redazione che segue in diretta frodi digitali, data breach, ransomware e indagini sul crimine informatico. Reportage, timeline degli attacchi e approfondimenti per restare un passo avanti alle minacce.
Segui le ultime news live sui server gaming colpiti da attacchi DDoS, leak di dati e mod exploit. Scopri come i professionisti del settore gaming rafforzano la cybersecurity per proteggere reti e giocatori.
introduzione
Il più grande e distruttivo botnet al mondo attinge ora la maggior parte della sua potenza da dispositivi Internet-of-Things (IoT) compromessi ospitati presso provider statunitensi come AT&T, Comcast e Verizon, secondo nuove evidenze.
L’elevata concentrazione di dispositivi infetti presso questi provider sta complicando gli sforzi per limitare i danni collaterali degli attacchi DDoS: questa settimana il botnet ha superato il record precedente con un’ondata di traffico che ha raggiunto quasi 29,6 terabit al secondo.
Diffusione e impatto globale
Dalla sua comparsa oltre un anno fa, il botnet Aisuru ha progressivamente soppiantato la maggior parte degli altri botnet IoT. Attacchi recenti hanno drenato larghezza di banda da circa 300.000 host compromessi nel mondo.
I dispositivi violati che vengono integrati nel botnet sono per lo più:
- Router consumer,
- Telecamere di sorveglianza,
- DVR,
- Altri dispositivi con firmware vulnerabile, non aggiornato o con credenziali di fabbrica.
I proprietari di Aisuru scansionano continuamente Internet alla ricerca di dispositivi vulnerabili da includere nella rete, lanciando poi attacchi DDoS in grado di sopraffare i server target con enormi volumi di traffico.
Cronologia dei record di traffico
- Maggio 2025: attacco a KrebsOnSecurity da ~ 6,35 Tbps (all’epoca il massimo mitigato da Google Project Shield).
- Giorni successivi: picchi oltre 11 Tbps.
- Fine settembre 2025: capacità pubbliche superiori a 22 Tbps.
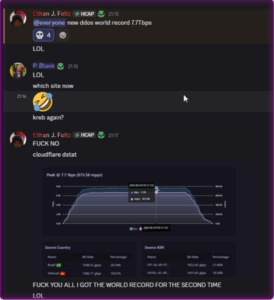
- 6 ottobre 2025: ondata misurata a 29,6 Tbps indirizzata a un host predisposto per test DDoS (durata: pochi secondi).
L’ondata del 6 ottobre sembrava una dimostrazione di forza: diretta a un server predisposto per misurare attacchi su larga scala, è passata quasi inosservata al pubblico. [caption align="alignnone" width="397"] Misurazione di un attacco DDoS del 6 ottobre[/caption]
Obiettivi e conseguenze operative
Gli attacchi si sono spesso concentrati su host di gaming, in particolare server Minecraft, e su infrastrutture che servono comunità di gioco. Le ondate di pacchetti provocano:
- Interruzioni di connettività per i giocatori,
- Degradazione del servizio per gli ISP,
- Difficoltà tecniche e costi crescenti per la mitigazione.
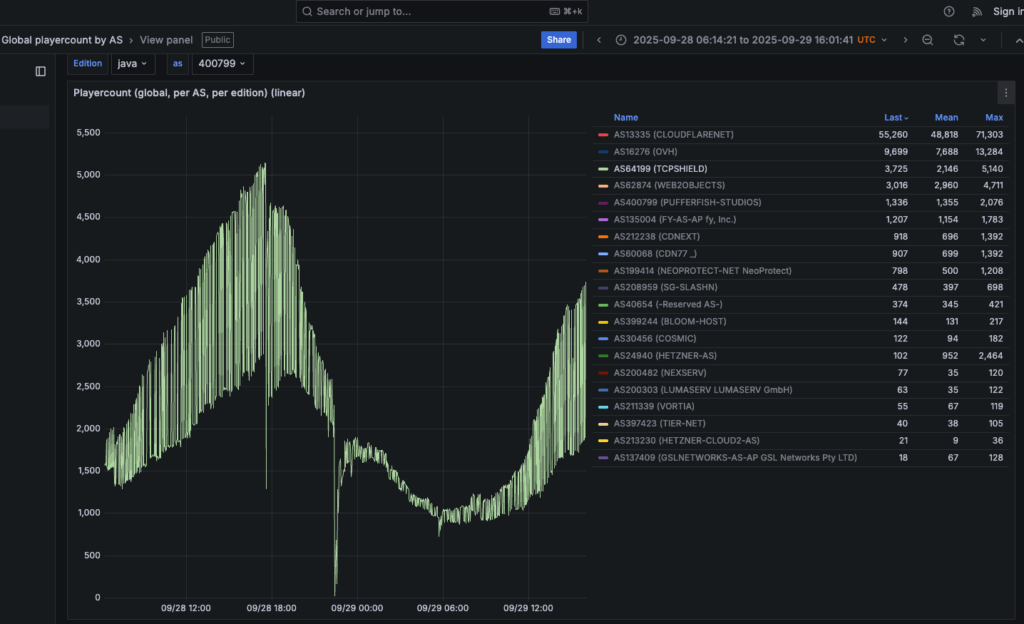
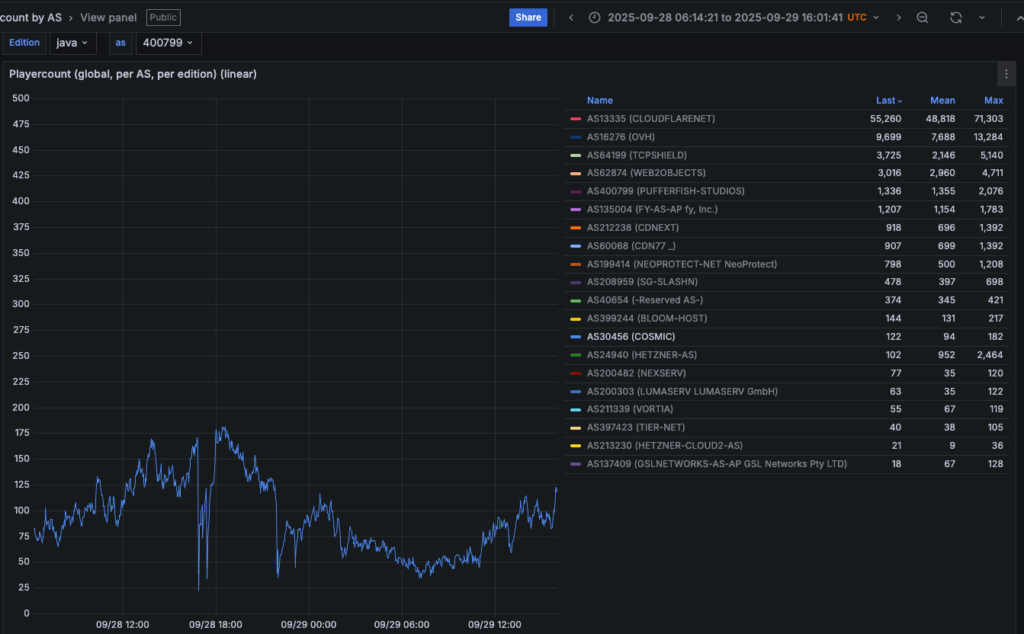
Tracce recenti degli attacchi sono visibili su siti di monitoraggio uptime (es. blockgametracker.gg ), che mostrano downtime e picchi associati alle campagne Aisuru (es. eventi del 28 settembre).
Problema specifico per gli ISP: traffico outbound da clienti infetti
I clienti di AT&T sono risultati tra i maggiori bot statunitensi durante gli attacchi, seguiti da sistemi infetti su Charter (Spectrum), Comcast, T-Mobile e altri. Roland Dobbins (Netscout) avverte che, pur avendo mitigazioni per attacchi inbound, molti ISP non sono preparati ad affrontare il degrado di servizio causato da grandi numeri di clienti che generano traffico DDoS in uscita.
 Organizzazione e botmaster (report XLab)