Benvenuto su Hackerpunk — la redazione che segue in diretta frodi digitali, data breach, ransomware e indagini sul crimine informatico. Reportage, timeline degli attacchi e approfondimenti per restare un passo avanti alle minacce.
Benvenuto su Hacking News Live 24h, la fonte in tempo reale per tutte le news di hacking, cybercrime e cybersecurity.
Aggiorniamo costantemente le notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
Introduzione
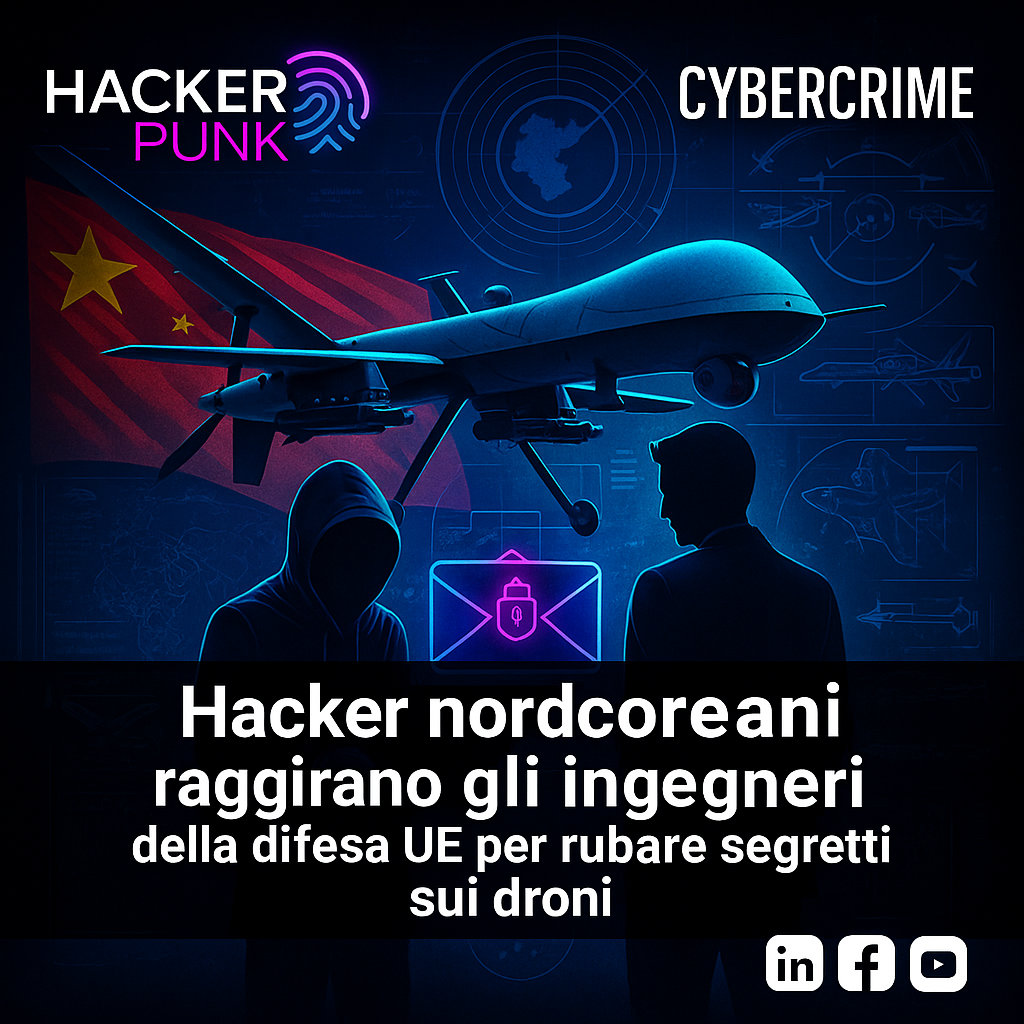
Una nuova operazione di cyber-spionaggio attribuita al gruppo nordcoreano Lazarus è stata individuata da ricercatori di sicurezza di ESET. L’operazione, chiamata Operation Dream Job, prende di mira ingegneri e ricercatori del settore difesa in Europa, utilizzando offerte di lavoro fittizie per distribuire malware e rubare segreti militari, in particolare progetti di droni e tecnologie aerospaziali. ---
Come funziona l’attacco
Gli attori della minaccia contattano professionisti del settore attraverso LinkedIn o email personalizzate, fingendosi recruiter di aziende internazionali come Airbus o BAE Systems. 1. Inviando un documento PDF o un file Word che descrive l’offerta di lavoro, in realtà infetto con un payload malevolo. 2. Una volta aperto, il file esegue un binario contenente un trojan che carica una DLL malevola. 3. Il malware installa due moduli principali: ScoringMathTea, usato per raccolta informazioni e persistence.
MISTPEN, un loader avanzato che comunica con i server C2 tramite l’API Microsoft Graph e token legittimi di autenticazione. 4. Il sistema compromesso viene poi utilizzato per esfiltrare file, schemi tecnici e comunicazioni interne. L’intera catena d’attacco è progettata per sembrare un normale processo aziendale, riducendo così il rischio di rilevamento. ---
Obiettivo: rubare segreti militari europei
Le indagini hanno rivelato che il gruppo ha preso di mira almeno tre aziende europee attive nella produzione di componenti per droni e aeromobili militari. Secondo ESET, l’obiettivo è sostenere il programma UAV della Corea del Nord, raccogliendo informazioni tecniche sui sistemi di controllo remoto, design aerodinamico e firmware embedded.
Il gruppo Lazarus è già noto per campagne simili contro le industrie della difesa israeliane, sudcoreane e statunitensi, e continua a operare con risorse e obiettivi tipici di un APT governativa. ---