
Benvenuto su Hackerpunk — Hacking News Live 24h, la fonte in tempo reale per tutte le news di cybersecurity, cybercrime e Deep AI. Aggiorniamo costantemente le nostre notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
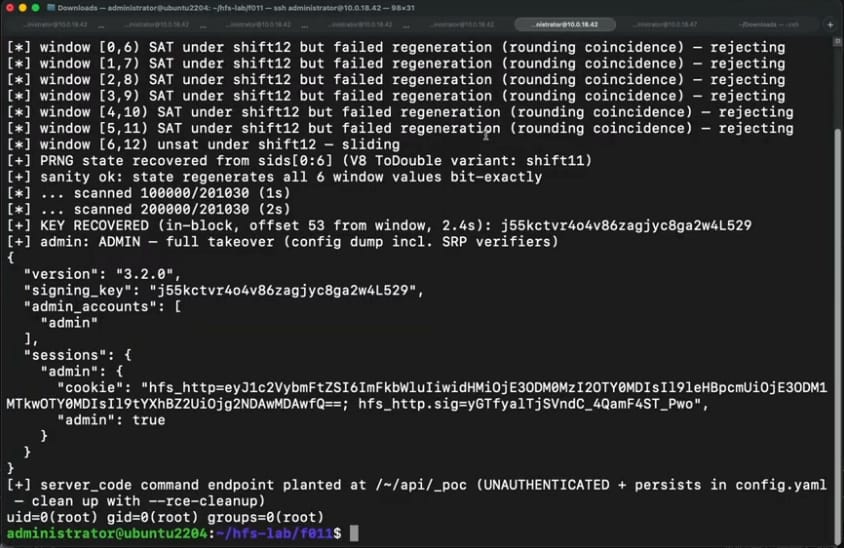
Gli hacker stanno attivamente cercando una vulnerabilità nella chiave di firma debole di Rejetto HFS, identificata come CVE-2026-61500, che consente la falsificazione delle sessioni, il takeover degli account e l’esecuzione di codice remoto (RCE).
Caitlin Condon, vicepresidente della ricerca sulla sicurezza di VulnCheck, ha pubblicato su LinkedIn nel fine settimana che gli honeypot Canary Intelligence dell’azienda avevano rilevato sondaggi mirati alla vulnerabilità CVE-2026-61500.
Condon ha affermato che l’attività osservata sembra consistere in una ricognizione su piccola scala proveniente da un singolo indirizzo IP di China Telecom, che sta sondando le installazioni in Giappone e negli Stati Uniti.
Rejetto HFS (HTTP File Server) è uno strumento gratuito e open source per la condivisione di file, utilizzato per la condivisione autonoma su Windows, Linux e macOS.
CVE-2026-61500, pubblicato per la prima volta il 13 luglio 2026, è una vulnerabilità relativa alla firma dei cookie di sessione e a una fuga di informazioni, risolta nella versione 3.2.1 di Rejetto HFS.
«Le versioni da 3.0.0 a 3.2.0 di Rejetto HFS ricavano la chiave di firma dei cookie di sessione dal generatore non crittografico Math.random() e rivelano i risultati di tale generatore a client non autenticati durante il login», si legge nella descrizione della vulnerabilità sul NIST NVD.