Hackerpunk
HACKERPUNK.it
ethical hacking
← Torna al blog

Secondo quanto riferito, l'hacker di ShinyHunters sarebbe stato arrestato in Giordania per aver collaborato con l'FBI

Pubblicato il 4 ottobre 2026 · redazione

Secondo quanto riferito, l'hacker di ShinyHunters sarebbe stato arrestato in Giordania per aver collaborato con l'FBI

Console vocale

Lettura Sci-Fi

Verifica accesso lettura vocale…

Sponsorizzato

Dal report alla pratica

Oggi ascolti le news con voce Sci-Fi. I lab Academy arrivano dopo la revisione.

Prova voce €4,99 →

Hacker

Un presunto membro del gruppo di hacker ShinyHunters, noto online come "Rey", sarebbe stato arrestato in Giordania e starebbe collaborando con l’FBI per aiutare a rintracciare altri membri del gruppo dedito all’estorsione.

Secondo Reuters, le autorità giordane hanno arrestato Rey, identificato come Saif al-Din Khader, questa settimana; due fonti hanno riferito che è stato posto in stato di fermo martedì.

Due fonti a conoscenza dell’arresto hanno riferito a Reuters che Khader sta ora aiutando l’FBI e le forze dell’ordine internazionali a rintracciare altri membri del gruppo.

Una fonte ha affermato che Khader sta guidando le forze dell’ordine nell’analisi dei suoi dispositivi elettronici e delle sue comunicazioni digitali per aiutare a identificare e localizzare i suoi presunti complici.

«La sua collaborazione è fondamentale per gli sforzi in corso volti ad arrestare questi hacker», ha dichiarato una fonte a Reuters.

La notizia dell’arresto arriva nel contesto di un’operazione dell’FBI contro gli ShinyHunters a seguito dell’attacco informatico sferrato dal gruppo contro l’agenzia.

A settembre, gli ShinyHunters hanno dichiarato a BleepingComputer di aver violato i sistemi dell’FBI sfruttando una presunta vulnerabilità zero-day di Oracle PeopleSoft, per poi espandersi lateralmente nei sistemi AWS GovCloud gestiti dall’FBI.

Gli autori dell’attacco hanno affermato di aver sottratto tra i 2 TB e i 3 TB di dati, comprese informazioni relative a dipendenti attuali ed ex dipendenti dell’FBI, candidati a posizioni lavorative, dati medici e psichiatrici, nonché documenti provenienti dai servizi interni.

BleepingComputer non ha verificato in modo indipendente la presunta vulnerabilità zero-day, il movimento laterale né il volume dei dati sottratti. L’FBI aveva precedentemente confermato di stare indagando su segnalazioni di attività non autorizzate, ma non aveva confermato che fossero stati sottratti dati.

A seguito della violazione subita dall’FBI, il 15 settembre la polizia olandese ha arrestato un ventiquattrenne di Amsterdam nell’ambito di un’indagine su ShinyHunters.

Il sospettato è stato identificato da KrebsOnSecurity e DataBreaches come Pepijn van der Stap, che in precedenza utilizzava lo pseudonimo online “Umbreon”.

Dopo l’arresto, l’FBI ha pubblicamente avvertito gli altri membri di ShinyHunters di costituirsi, affermando che gli investigatori stavano ancora identificando le persone coinvolte nel gruppo.

«Gli arresti hanno il potere di far cambiare idea a chi è disposto a parlare, e le infrastrutture sequestrate ci permettono di capire chi è rimasto», ha dichiarato la scorsa settimana Brett Leatherman, vicedirettore della divisione informatica dell’FBI.

«Più a lungo rimani coinvolto in questa faccenda, più cose scopriamo su di te. Sai come trovarci e noi sappiamo come trovare te. Ti consiglio di farti vivo per primo, finché la scelta spetta ancora a te».

Il principale rappresentante degli ShinyHunters ha continuato a comunicare con BleepingComputer dopo l’arresto di van der Stap, indicando che non era lui a gestire quell’account di messaggistica.

Martedì, lo stesso giorno in cui, secondo quanto riferito, Khader è stato arrestato, hanno cominciato a manifestarsi segni di disgregazione all’interno dell’organizzazione degli ShinyHunters.

Un presunto affiliato di ShinyHunters, che in precedenza aveva contattato BleepingComputer e altri media in merito all’attacco all’FBI e a una recente violazione dei dati della banda di ransomware Clop, ha chiuso bruscamente il proprio account di messaggistica online.

Successivamente, il sito di divulgazione dei dati di ShinyHunters è andato offline e anche il principale rappresentante del gruppo ha smesso di rispondere alle domande dei media, tra cui BleepingComputer e Reuters.

Non è chiaro se l’improvviso silenzio e la chiusura delle infrastrutture collegate a ShinyHunters siano collegati al presunto arresto di Khader.

Tuttavia, giovedì è andato online un nuovo sito di divulgazione di dati di ShinyHunters, il che suggerisce che altri membri continuino a gestire l’operazione di estorsione.
BleepingComputer ha contattato ShinyHunters in merito alla presunta detenzione di Rey, ma non ha ricevuto alcuna risposta.

La banda ShinyHunters è da tempo una spina nel fianco delle forze dell’ordine, autore di massicci attacchi di furto di dati e campagne di estorsione ai danni di organizzazioni in tutto il mondo.

Negli ultimi anni, la banda di estorsori si è concentrata su Salesforce e altri ambienti SaaS cloud, con campagne collegate a violazioni subite da Google, Cisco e PornHub.

La banda di estorsori viola comunemente le aziende di integrazione di terze parti e utilizza token di autenticazione rubati per accedere agli ambienti SaaS collegati e rubare i dati dei clienti.

La banda di estorsori era anche responsabile di un massiccio attacco di furto di dati ai danni di Instructure Canvas a maggio, che ha causato significative interruzioni del servizio della piattaforma. L’azienda ha infine raggiunto un “accordo” con gli autori dell’attacco per impedire che i dati rubati in una recente violazione venissero divulgati online.

Nel corso degli anni, numerosi arresti sono stati collegati al nome ShinyHunters, inclusi sospetti legati agli attacchi di furto di dati a Snowflake, alle violazioni subite da PowerSchool e alla gestione del forum di hacking Breached v2.

Chi è Rey?

L’autore dell’attacco noto come Rey è stato collegato a numerosi attacchi di furto di dati ed estorsione negli ultimi due anni.

Nel gennaio 2025, Rey è stato uno dei quattro autori di attacchi che hanno rivendicato la responsabilità di una violazione del sistema interno di ticket Jira di Telefónica, da cui sarebbero stati sottratti circa 2,3 GB di documenti, ticket e altri dati.

BleepingComputer aveva precedentemente riportato che Rey e due degli altri autori dell’attacco facevano parte dell’allora nuova operazione ransomware HellCat.

L’autore dell’attacco è stato successivamente collegato a una serie più ampia di attacchi mirati ai server Jira di organizzazioni in tutto il mondo.

Nel febbraio 2025, Orange ha confermato che le sue operazioni in Romania hanno subito un attacco informatico dopo che Rey aveva divulgato circa 6,5 GB di dati rubati. All’epoca Rey dichiarò a BleepingComputer di essere un membro di HellCat, ma di aver condotto la violazione ai danni di Orange in modo indipendente.

Rey è stato successivamente collegato al gruppo di estorsione ShinyHunters ed è stato visto con privilegi amministrativi nei canali Telegram gestiti da "Scattered Lapsus$ Hunters".

Scattered Lapsus$ Hunters è apparso per la prima volta nel 2025 e ha affermato di essere composto da ex membri dei gruppi di criminalità informatica Lapsus$, Scattered Spider e ShinyHunters.

Il gruppo ha rivendicato la responsabilità dell’attacco informatico del settembre 2025 contro Jaguar Land Rover, che ha costretto la casa automobilistica a interrompere la produzione per settimane e alla fine è costato all’azienda oltre 220 milioni di dollari.

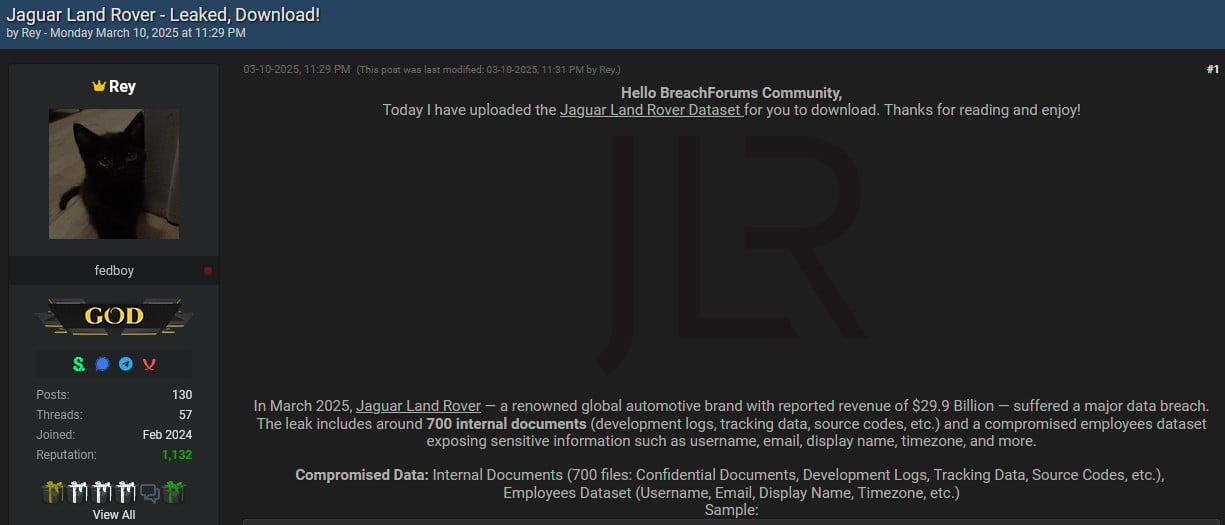
Rey è stato inoltre collegato a una precedente violazione ai danni di Jaguar Land Rover, avvenuta nel marzo 2025, in cui l’autore della minaccia ha divulgato gigabyte di dati, tra cui ticket Jira, codice sorgente, informazioni sui dipendenti e registri di sviluppo.

Rey leaking jaguar data

Nel novembre 2025, il giornalista specializzato in sicurezza Brian Krebs ha riferito che Rey era Saif Al-Din Khader, dopo aver analizzato le informazioni ottenute dai log dell’infostealer e aver parlato direttamente con Khader tramite Signal.

Krebs ha riferito che Khader ha dichiarato di stare cercando di prendere le distanze dagli Scattered Lapsus$ Hunters e ha affermato di collaborare con le forze dell’ordine almeno da giugno.

«Sto già collaborando con le forze dell’ordine», avrebbe detto Khader a Krebs. «In realtà, sono in contatto con loro almeno da giugno. Ho raccontato loro quasi tutto. Da settembre non ho più fatto nulla che abbia a che fare con violazioni di sistemi aziendali o estorsioni».

Krebs ha dichiarato di non poter verificare tali affermazioni.

article image
Sponsorizzato
Hackerpunk Volume 2 — Intrusioni e Pentesting

Volume 2 — Pentesting interattivo

Report tecnici nel blog e manuale Vol. 2 in arrivo — iscriviti alla waitlist.

Waitlist Vol. 2 →