Benvenuto su Hackerpunk — la redazione che segue in diretta frodi digitali, data breach, ransomware e indagini sul crimine informatico. Reportage, timeline degli attacchi e approfondimenti per restare un passo avanti alle minacce.
Benvenuto su Hacking News Live 24h, la fonte in tempo reale per tutte le news di hacking, cybercrime e cybersecurity.Aggiorniamo costantemente le notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
Introduzione
Il gruppo ransomware noto come Qilin(noto anche come Agenda, Gold Feather e Water Galura) ha mietuto più di 40 vittime al mese dall'inizio del 2025, escluso gennaio, con il numero di post sul suo sito che ha raggiunto il picco di 100 casi a giugno. Questo sviluppo avviene mentre l'operazione ransomware-as-a-service (RaaS) è emersa come uno dei gruppi ransomware più attivi, con 84 vittime nei mesi di agosto e settembre 2025. Il gruppo di lingua russa è emerso intorno a luglio 2022. Secondo i dati raccolti da Cisco Talos, Stati Uniti, Canada, Regno Unito, Francia e Germania sono tra i Paesi più colpiti da Qilin. Gli attacchi hanno interessato principalmente i settori manifatturiero (23%), dei servizi professionali e scientifici (18%) e del commercio all'ingrosso (10%).Come funziona
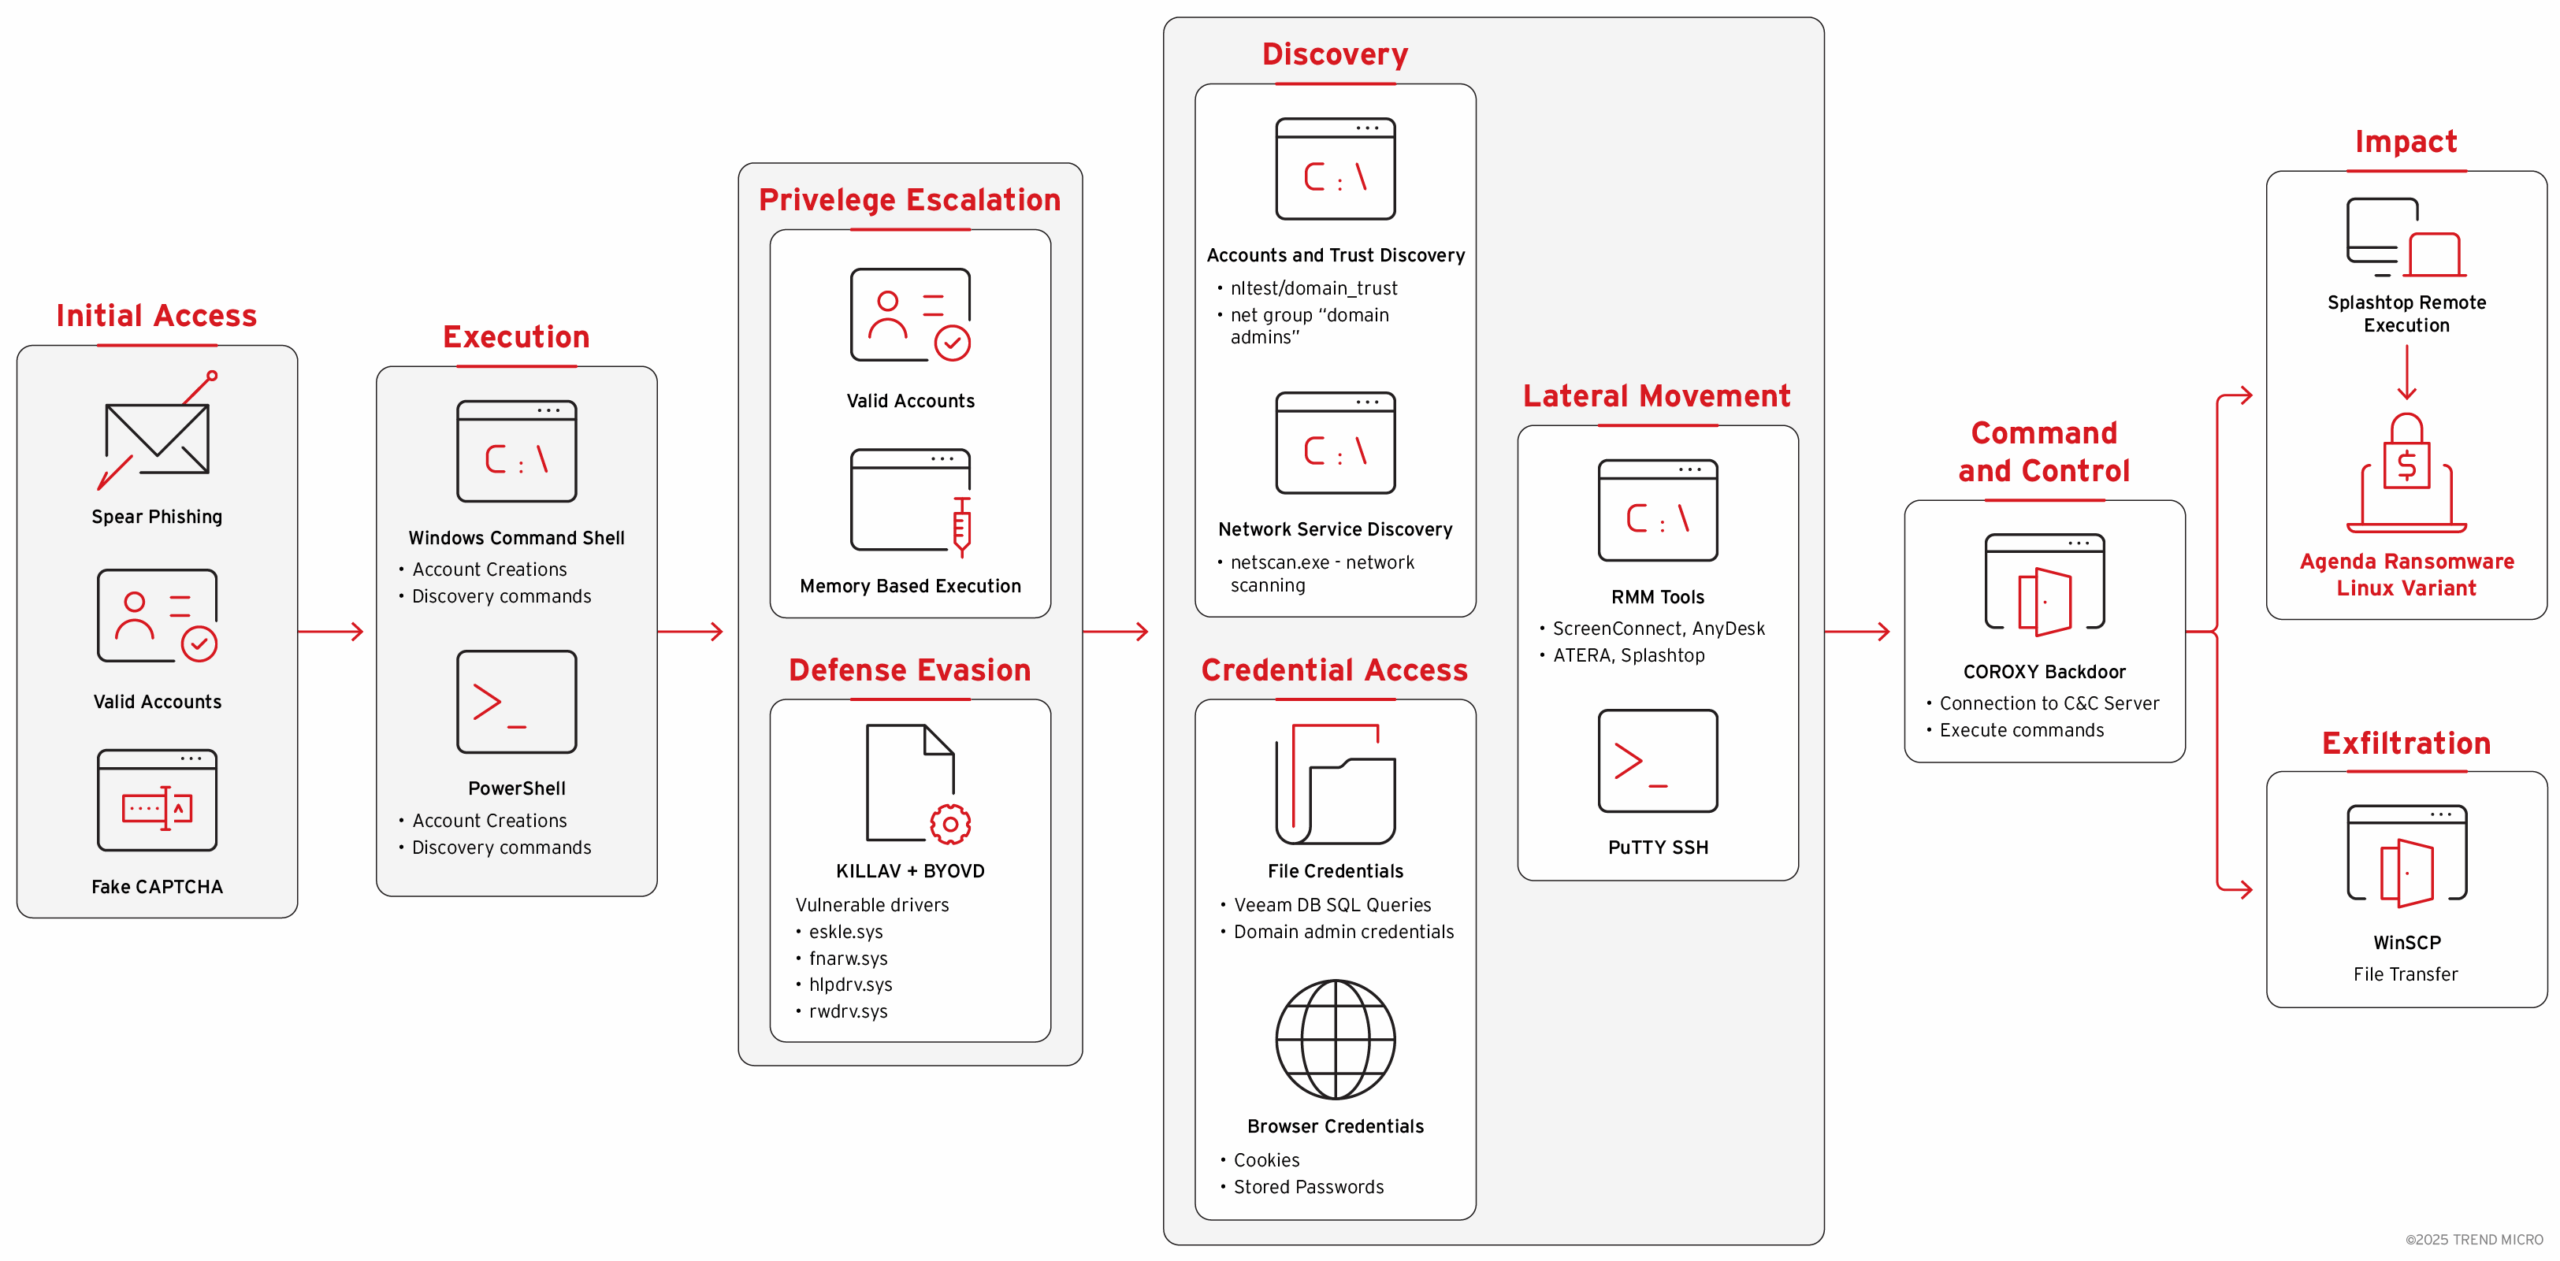
Gli attacchi sferrati dagli affiliati di Qilin hanno probabilmente sfruttato le credenziali amministrative trapelate sul dark web per l'accesso iniziale tramite un'interfaccia VPN, seguito dall'esecuzione di connessioni RDP al controller di dominio e all'endpoint violato con successo. Nella fase successiva, gli aggressori hanno condotto azioni di ricognizione del sistema e di individuazione della rete per mappare l'infrastruttura ed eseguito strumenti come Mimikatz, WebBrowserPassView.exe, BypassCredGuard.exe e SharpDecryptPwd per facilitare la raccolta delle credenziali da varie applicazioni ed esfiltrare i dati su un server SMTP esterno utilizzando uno script Visual Basic. "I comandi eseguiti tramite Mimikatz prendevano di mira una serie di dati sensibili e funzioni di sistema, tra cui la cancellazione dei registri eventi di Windows, l'abilitazione di SeDebugPrivilege, l'estrazione delle password salvate dal database SQLite di Chrome, il recupero delle credenziali dagli accessi precedenti e la raccolta di credenziali e dati di configurazione relativi a RDP, SSH e Citrix", ha affermato Talos.