Benvenuto su Hackerpunk — la redazione che segue in diretta frodi digitali, data breach, ransomware e indagini sul crimine informatico. Reportage, timeline degli attacchi e approfondimenti per restare un passo avanti alle minacce.
Benvenuto su Hacking News Live 24h, la fonte in tempo reale per tutte le news di hacking, cybercrime e cybersecurity.Aggiorniamo costantemente le notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
Introduzione
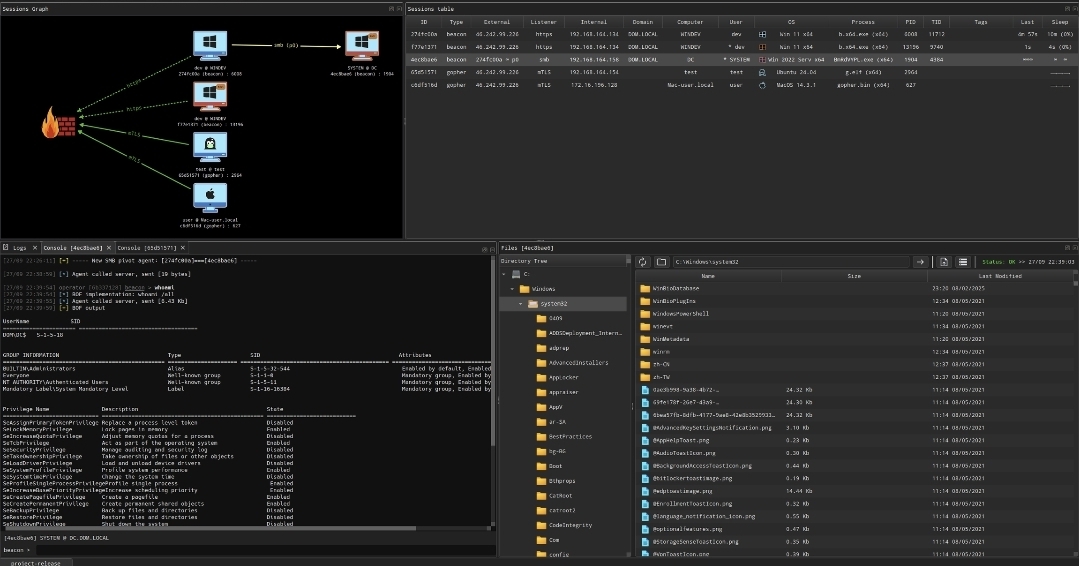
Il framework di command e control (C2) open source noto come AdaptixC2 è utilizzato da un numero crescente di autori di minacce, alcuni dei quali sono legati alle gang russe di ransomware. AdaptixC2 è un framework emergente ed estensibile per l'emulazione post-exploitation e l'emulazione avversaria, progettato per i penetration test. Mentre il componente server è scritto in Golang, il client GUI è scritto in C++ QT per la compatibilità multipiattaforma. Offre un'ampia gamma di funzionalità, tra cui comunicazioni completamente crittografate, esecuzione di comandi, gestione di credenziali e screenshot e un terminale remoto, tra le altre. Una prima versione è stata pubblicata da un utente GitHub di nome "RalfHacker" (@HackerRalf su X) nell'agosto 2024, che si descrive come penetration tester, operatore di red team e "MalDev" (abbreviazione di sviluppatore di malware).Come funziona
Negli ultimi mesi, AdaptixC2 è stato adottato da vari gruppi di hacker, tra cui autori di minacce legate alle operazioni ransomware Fog e Akira, nonché da un broker di accesso iniziale che ha sfruttato CountLoader in attacchi progettati per fornire vari strumenti post-sfruttamento. L'Unità 42 di Palo Alto Networks, che il mese scorso ha analizzato gli aspetti tecnici del framework, lo ha definito un framework modulare e versatile che può essere utilizzato per "controllare in modo completo le macchine interessate" e che è stato utilizzato come parte di truffe basate su false chiamate di supporto all'help desk tramite Microsoft Teams e tramite uno script PowerShell generato dall'intelligenza artificiale (IA). Sebbene AdaptixC2 venga proposto come uno strumento etico e open source per le attività di red teaming, è anche chiaro che ha attirato l'attenzione dei criminali informatici.
Conclusione
Gli strumenti di red-teaming, in particolare quelli resi disponibili gratuitamente come Havoc, Mythic e Sliver, sono stati a lungo riutilizzati da malintenzionati a proprio vantaggio. Anche le versioni craccate di Cobalt Strike e Brute Ratel C4 sono state oggetto di abusi estesi negli ultimi anni.