ha affermato
Check Point. Il parametro principale è F=0/1 che indica se la backdoor inizializza la sua configurazione di comando (F=1) o esegue i comandi in base a questa configurazione (F=0)." Il modulo IIS dannoso, che rappresenta un'evoluzione di un malware classificato come Gruppo 2 da ESET nell'agosto 2021 e di un altro backdoor IIS
APT34 con nome in codice RGDoor ,supporta l'esecuzione di comandi e operazioni di lettura/scrittura di file. "L'implementazione di un protocollo di tunneling DNS personalizzato e di un canale C2 basato sulla posta elettronica che sfrutta account compromessi evidenzia lo sforzo deliberato degli attori iraniani di sviluppare e mantenere meccanismi di comando e controllo specializzati". L'ultima campagna non fa eccezione, in quanto prevede l'uso di una nuova serie di famiglie di malware denominate
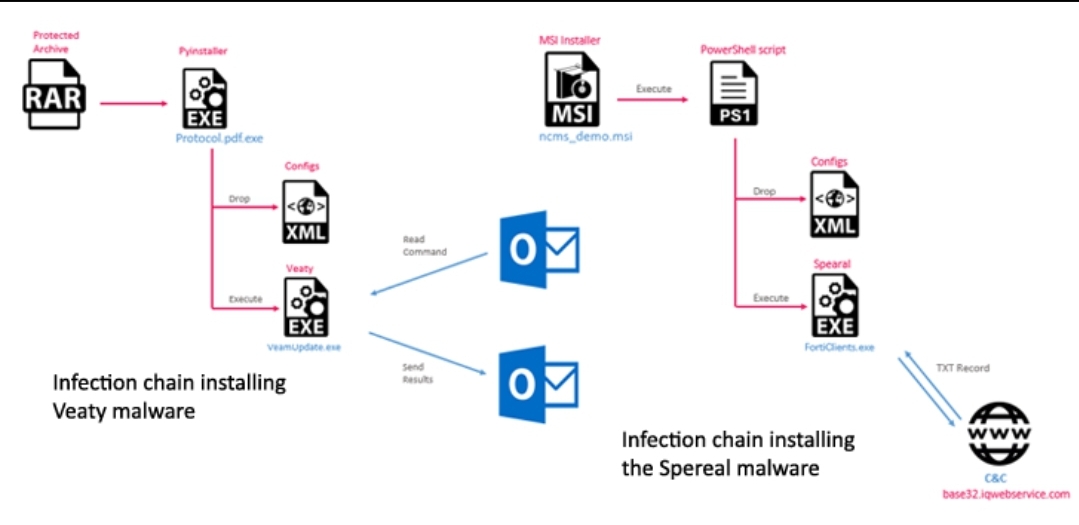
Veaty e
Spearal, dotate della capacità di eseguire comandi PowerShell e raccogliere i file di interesse.
Il set di strumenti utilizzato in questa campagna mirata impiega meccanismi di comand and control (C2) unici, tra cui un protocollo di tunneling DNS personalizzato e un canale C2 basato sulla posta elettronica su misura
ha affermato Check Point Il canale C2 utilizza account di posta elettronica compromessi all'interno dell'organizzazione presa di mira, il che indica che l'autore della minaccia è riuscito già ad infiltrarsi nelle reti della vittima. Alcune delle azioni intraprese nell'esecuzione dell'attacco erano coerenti con le tecniche e le procedure (TTP) impiegate da OilRig in passato per portare a termine operazioni simili. Ciò include l'uso di canali C2 basati su e-mail, sfruttando in modo specifico le caselle di posta elettronica precedentemente compromesse per inviare comandi ed esfiltrare dati. Questo modus operandi è stato comune a diverse backdoor come Karkoff, MrPerfectionManager e PowerExchange. La catena di attacco viene avviata tramite file ingannevoli mascherati da documenti apparentemente innocui (
"Avamer.pdf.exe" o "
IraqiDoc.docx.rar") che, una volta avviati, spianano la strada all'implementazione di
Veaty e
Spearal. Il percorso di infezione abbia probabilmente coinvolto anche elementi di ingegneria sociale. I file avviano l'esecuzione di script intermedi di PowerShell o Pyinstaller che, a loro volta, rilasciano gli eseguibili del malware e i relativi file di configurazione basati su XML, che includono informazioni sul server C2. Il malware Spearal è una backdoor .NET che utilizza il tunneling DNS per la comunicazione [C2]", ha affermato Check Point. I dati trasferiti tra il malware e il server C2 sono codificati nei sottodomini delle query DNS utilizzando uno schema Base32 personalizzato.
CacheHttp.dll, che prende di mira i server Internet Information Services (IIS) di Microsoft ed esamina le richieste web in arrivo per eventi "
OnGlobalPreBeginRequest" ed esegue i comandi quando si verificano. Il modulo IIS dannoso, che rappresenta un'evoluzione di un malware classificato come Gruppo 2 da ESET nell'agosto 2021 e di un altro backdoor IIS APT34 con nome in codice RGDoor , supporta l'esecuzione di comandi e operazioni di lettura/scrittura di file.
Questa campagna contro le infrastrutture del governo iracheno mette in luce le attività cyber costanti e mirate dell' iran che opera nella regione
ha affermato la società. L'implementazione di un protocollo di tunneling DNS personalizzato e di un canale C2 basato sulla posta elettronica che sfrutta account compromessi evidenzia lo sforzo deliberato degli attori iraniani di sviluppare e mantenere meccanismi di cocomad and control ben definiti.

 Karkoff, Shark, Marlin, Saitama, MrPerfectionManager, PowerExchange, Solar, Mango e Menorah, per il furto di informazioni.