Benvenuto su Hackerpunk — Hacking News Live 24h, la fonte in tempo reale per tutte le news di cybersecurity, cybercrime e Deep AI. Aggiorniamo costantemente le nostre notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
Il gruppo Lynx Ransomware-As-A-Service (RAAS) è stato scoperto nel gestire una piattaforma altamente organizzata e ben strutturata per sferrare attacchi a diverse entità, la piattaforma è completa di un programma di affiliazione strutturato e metodi di crittografia robusti. I ricercatori di Group-IB hanno ottenuto l'accesso al pannel di affiliazione del gruppo, rivelando i meccanismi interni di questo nuovo gruppo APT.
Programma di affiliazione strutturato Il panel di generazione di istanze di Lynx è organizzato in più sezioni, tra cui "notizie", "aziende", "chat", "Stuff" e "perdite". Questo design consente agli affiliati di configurare i profili delle vittime, generare campioni di ransomware personalizzati e gestire le pianificazioni delle perdite di dati all'interno di un'interfaccia intuitiva.
Gli affiliati ricevono una quota dell'80% dei proventi di riscatto, gestiscono tutti i negoziati e mantengono il controllo sul portafoglio Ransom. Lynx offre anche servizi aggiuntivi, come un call center per sferrare attacchi di ingegneria sociale sulle vittime e soluzioni di archiviazione avanzate per affiliati ad alte prestazioni.
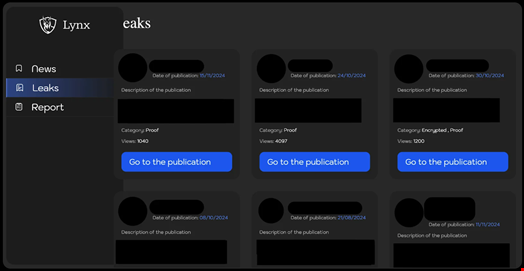 Fonte: piattaforma dedicata (DLS) di Lynx Ransomware.
Ransomware multipiattaforma e crittografia personalizzabile Il gruppo fornisce anche un "archivio all-in-one" contenente binari per Windows, Linux ed ESXI, coprendo una gamma di architetture, tra cui ARM, MIPS e PPC. Questo approccio multi-architettura garantisce un'ampia compatibilità e massimizza l'impatto degli attacchi in diverse reti.
Lynx ha recentemente introdotto più modalità di crittografia - "veloce", "medio", "lento" e "intero" - consentendo agli affiliati di bilanciare la velocità e la profondità della crittografia dei file. Il ransomware impiega solidi algoritmi di crittografia, tra cui Curve25519 Donna e AES-128. Reclutamento professionale e doppia estorsione Il gruppo recluta attivamente criminali informatici nelle underground con un rigoroso processo di affiliazione.