
Benvenuto su Hackerpunk — la redazione che segue in diretta frodi digitali, data breach, ransomware e indagini sul crimine informatico. Reportage, timeline degli attacchi e approfondimenti per restare un passo avanti alle minacce.
Panoramica
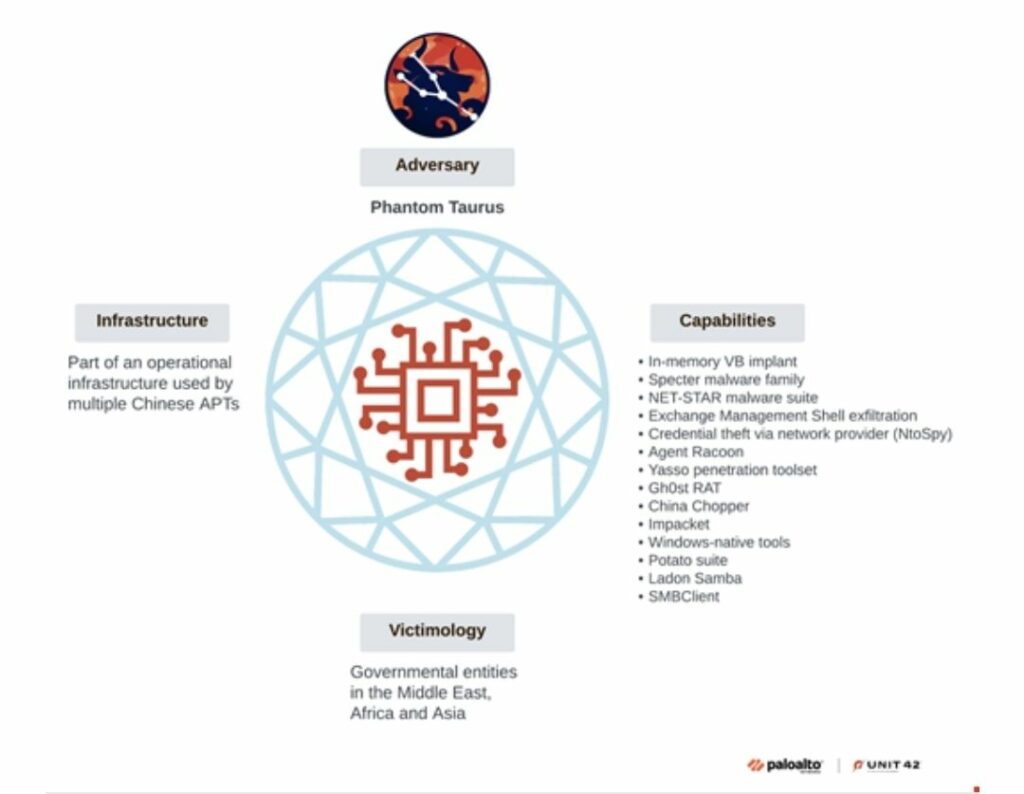
Secondo Palo Alto Networks – Unit 42, il gruppo di cyber-spionaggio Phantom Taurus ha preso di mira organizzazioni governative e operatori di telecomunicazioni in Africa, Medio Oriente e Asia per oltre due anni e mezzo. I ricercatori hanno pubblicato il report il 30 settembre 2025.
Timeline e nomenclatura
- 2022–2023: Unit 42 monitorò il cluster come CL-STA-0043.
- 2024: fu classificato temporaneamente TGR-STA-0043, campagna Operation Diplomatic Specter.
- 2025: Unit 42 elevò il cluster a gruppo distinto con il nome Phantom Taurus.
Obiettivi e tattiche di raccolta
Phantom Taurus esegue campagne di spionaggio a lungo termine contro obiettivi di alto valore: ministeri degli Esteri, ambasciate, eventi geopolitici e attività militari. Il gruppo privilegia comunicazioni diplomatiche, intelligence sulla difesa e dati governativi critici, con attività spesso sincronizzate a eventi internazionali.
Evoluzione tecnica: da email a database
In passato il gruppo esfiltrava e-mail sensibili da server di posta compromessi. Da recente, ha aumentato il focus su repository strutturati:
- Target: SQL Server per furto diretto di dati.
- Tecnica: esecuzione remota tramite Windows Management Instrumentation (WMI).
-
Tool: script batch personalizzato (mssq.bat) che:
-
si autentica con account admin e password pre-compromessa;
- Esegue query dinamiche mirate (es. tabelle/keyword per Afghanistan, Pakistan);.
- Esporta risultati in CSV per l’esfiltrazione.
-
Questo shift indica una scelta strategica verso raccolta efficiente di dati sensibili.
Living-off-the-land (LotL)
L’uso di WMI e strumenti di sistema mostra forte dipendenza da tecniche LotL per eludere rilevamento e ridurre artefatti malevoli visibili.