Hackerpunk.it — logo biometrico
HACKERPUNK.it
ethical hacking
← Torna al blog

SCADA, le minacce informatiche avanzate.

Pubblicato il 6 dicembre 2021 · ultimo84

SCADA, le minacce informatiche avanzate.

Console vocale

Lettura Sci-Fi

Verifica accesso lettura vocale…

Sponsorizzato

Hackerpunk Academy Labs

Metti alla prova le tue skill con lab guidati su XSS, injection e access control.

Vai ai Lab →

I sistemi di controllo industriale ( ICS ) e i sistemi SCADA ( Supervisory Control And Data Acquisition ) sono componenti critici per il funzionamento di impianti industriali e infrastrutture critiche. Sofisticati attacchi informatici di potrebbero paralizzare i processi interni, causare perdite finanziarie e potenzialmente portare alla perdita di vite umane.

Molte organizzazioni hanno implementato SCADA/ICS per automatizzare il controllo dei processi e la raccolta dei dati. Questi sistemi sono diventati obbiettivi di alto rank per gli aggressori che cercano di interrompere le operazioni e i processi aziendali.

L'attacco del virus Stuxnet contro l'Iran nel 2010 ha sensibilizzato la comunità it-security sulla vulnerabilità dei sistemi SCADA
Superficie di attacco SCADA

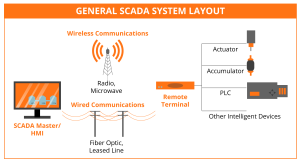
Prima di introdurre le più comuni minacce ICS/SCADA, cerchiamo di capire le architetture dei sistemi SCADA e come interagiscono tra loro i componenti interni. Un'interfaccia uomo-macchina (HMI): è il componente responsabile della presentazione dei dati a un operatore umano. Consiste in una console che consente all'operatore di monitorare e controllare il processo
Le unità terminali remote (RTU):

sono dispositivi elettronici controllati dai microprocessori che interfacciano i sensori a SCADA trasmettendo dati di telemetria

Il sistema di supervisione:

è responsabile dell'acquisizione dei dati e delle attività di controllo sul processo

I controllori a logica programmabile (PLC):

sono gli attuatori finali utilizzati come dispositivi di campo

Infrastruttura di comunicazione:

che collega il sistema di supervisione alle unità terminali remote

Strumentazione analitica e di processo:

varia in base alla tipologia. In uno scenario di attacco reale, gli hacker potrebbero prendere di mira uno dei componenti di cui sopra con tecniche e mezzi diversi. Il malware, ad esempio, potrebbe essere utilizzato per infettare il sistema di supervisione o l'HMI sfruttando vulnerabilità note nel sistema operativo sottostante e potrebbe infettare il sistema tramite una chiavetta USB o un'interfaccia di rete. Ing. Curzi Fernando Computer Engineer, Cybersecurity analyst, web developer full stack, Youtuber ethical hacker.
Sponsorizzato
Hackerpunk Volume 2 — Intrusioni e Pentesting

Volume 2 — Pentesting interattivo

Report tecnici nel blog, pratica guidata nell'Academy e manuale Vol. 2 in arrivo.

Waitlist Vol. 2 →