Benvenuto su Hackerpunk — la redazione che segue in diretta frodi digitali, data breach, ransomware e indagini sul crimine informatico. Reportage, timeline degli attacchi e approfondimenti per restare un passo avanti alle minacce.
Benvenuto su Hacking News Live 24h, la fonte in tempo reale per tutte le news di hacking, cybercrime e cybersecurity.Aggiorniamo costantemente le notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
Introduzione
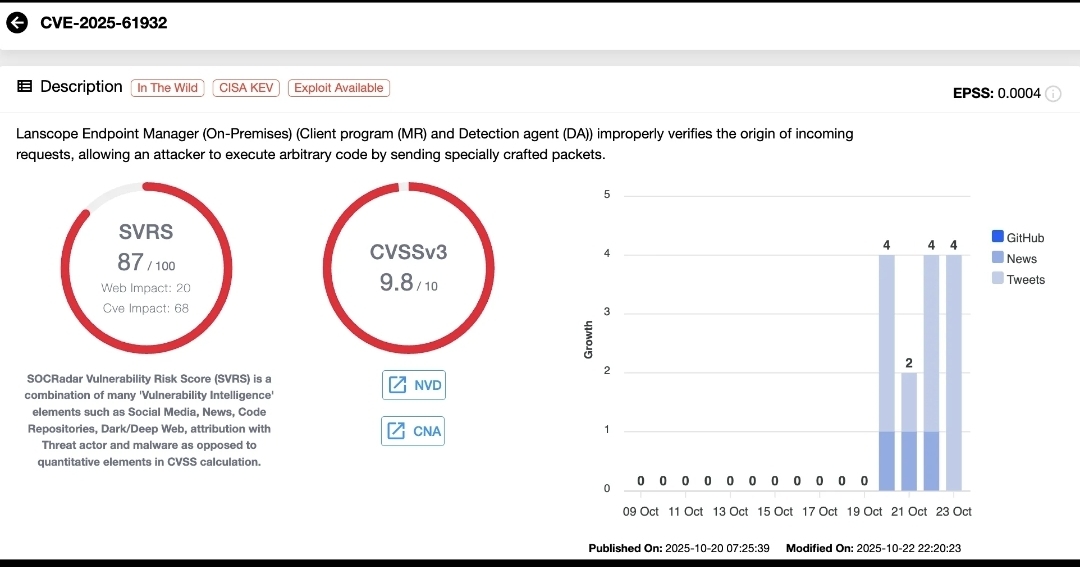
Lo sfruttamento di un bug di sicurezza critico recentemente scoperto in Motex Lanscope Endpoint Manager è stato attribuito a un gruppo di spionaggio informatico noto come Tick. La vulnerabilità, identificata come CVE-2025-61932(punteggio CVSS:9,3), consente ad aggressori remoti di eseguire comandi arbitrari con privilegi di SISTEMA sulle versioni on-premise del programma. Sono molte le segnalazioni di un abuso attivo della falla di sicurezza per rilasciare una backdoor sui sistemi compromessi.Tick, noto anche come Bronze Butler, Daserf, REDBALDKNIGHT, Stalker Panda, Stalker Taurus e Swirl Typhoon (ex Tellurium), è un'organizzazione cinese presumibilmente impegnata in attività di spionaggio informatico, nota per i suoi estesi attacchi all'Asia orientale, in particolare al Giappone. Si stima che sia attiva almeno dal 2006.Come funziona
La sofisticata campagna, prevedeva lo sfruttamento di CVE-2025-61932 per diffondere una backdoor nota, denominata Gokcpdoor, in grado di stabilire una connessione proxy con un server remoto e di agire come backdoor per eseguire comandi dannosi sull'host compromesso.