Benvenuto su Hackerpunk — Hacking News Live 24h, la fonte in tempo reale per tutte le news di cybersecurity, cybercrime e Deep AI. Aggiorniamo costantemente le nostre notizie 24 ore su 24 con report tecnici, indagini digitali e analisi sugli attacchi più recenti.
Sono emersi dettagli su una falla di sicurezza, ora risolta, che colpisce il visore per realtà virtuale Vision Pro di Apple e che, se sfruttata con successo, potrebbe consentire ad aggressori malintenzionati di dedurre i dati immessi sulla tastiera virtuale del dispositivo.
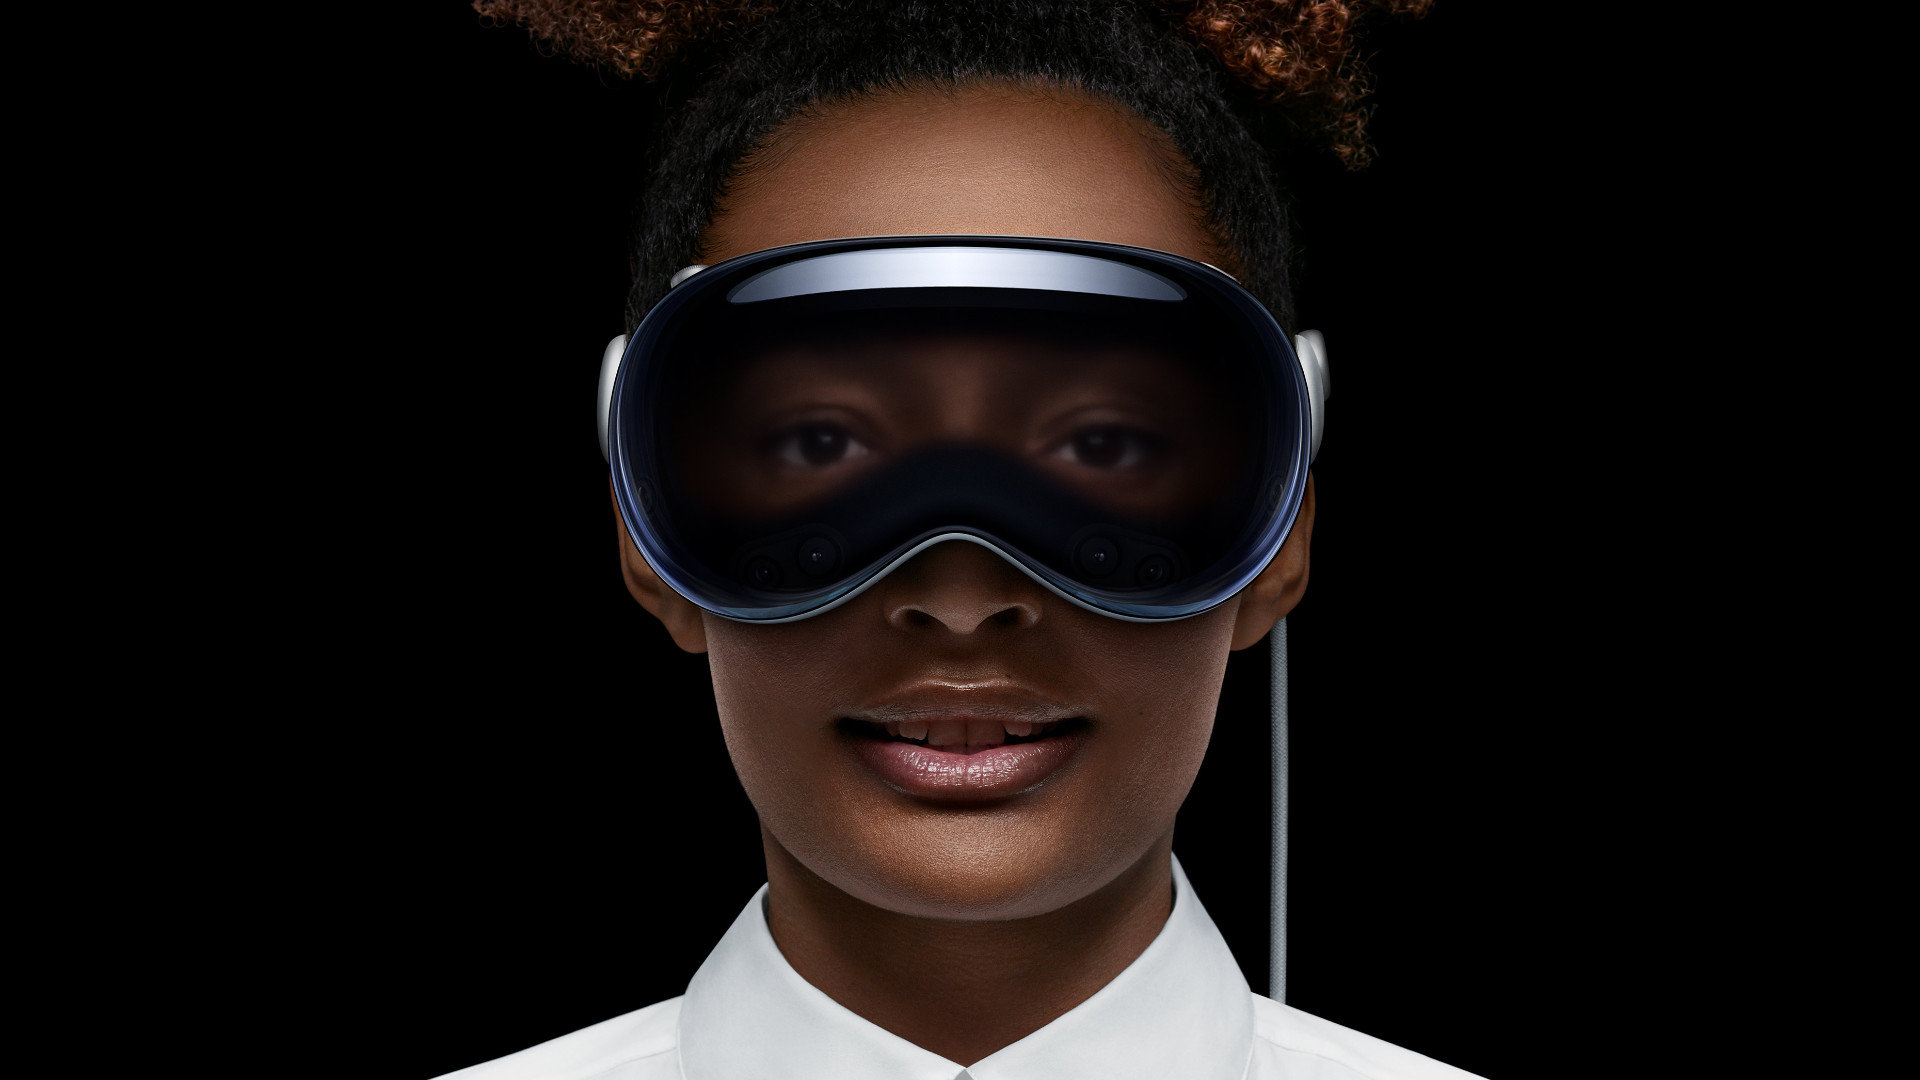 GAZEploit , è stato assegnato l'identificatore CVE-2024-40865.
ha affermato un gruppo di studiosi dell'Università della Florida, del CertiK Skyfall Team e della Texas Tech University. L'attacco GAZEploit sfrutta la vulnerabilità insita nell'immissione di testo controllata tramite sguardo quando gli utenti condividono un avatar virtuale. In seguito a una divulgazione responsabile, Apple ha affrontato il problema in visionOS 1.3 rilasciato il 29 luglio 2024. Ha descritto la vulnerabilità come avente un impatto su un componente denominato Presence.Un nuovo attacco in grado di dedurre dati biometrici relativi alla vista dall'immagine dell'avatar per ricostruire il testo immesso tramite digitazione controllata dallo sguardo
Gli input sulla tastiera virtuale potrebbero essere dedotti da Persona