Benvenuto su Hackerpunk — la redazione che segue in diretta frodi digitali, data breach, ransomware e indagini sul crimine informatico. Reportage, timeline degli attacchi e approfondimenti per restare un passo avanti alle minacce.
I ricercatori di sicurezza informatica hanno scoperto una nuova campagna malware che prende di mira gli ambienti Linux per effettuare attività illecite di mining di criptovalute e diffondere malware botnet. Secondo l'azienda di sicurezza cloud Aqua, l'attività, che prende di mira specificamente il server Oracle Weblogic, è progettata per diffondere un ceppo di malware denominato Hadooken. 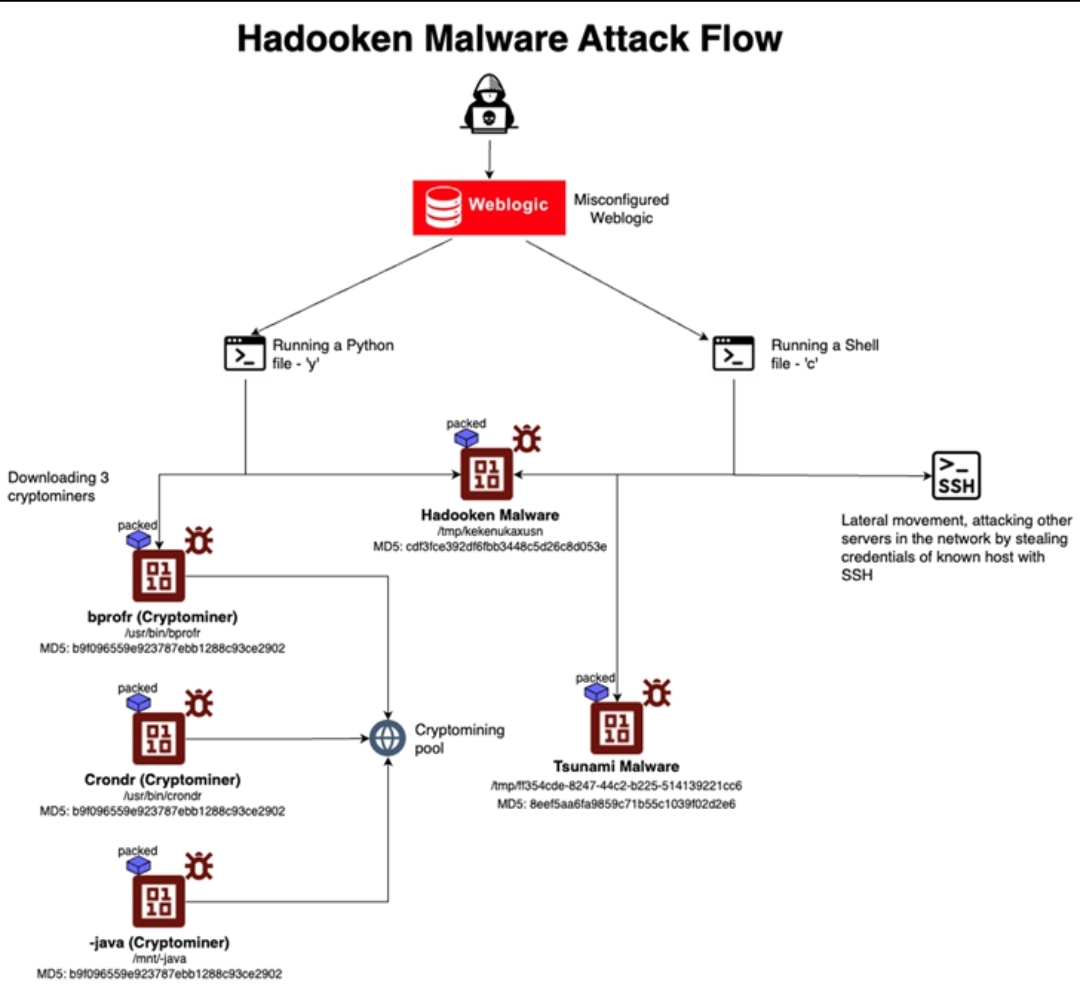 Hadooken è dotato di due componenti integrati: un miner di criptovalute e una botnet DDoS (Distributed Denial-of-Service) chiamata Tsunami (nota anche come Kaiten), che in passato ha preso di mira i servizi Jenkins e Weblogic distribuiti nei cluster Kubernetes.
 Inoltre, il malware è responsabile della persistenza sull'host mediante la creazione di cron job
per eseguire periodicamente il crypto miner a frequenze variabili.
Aqua ha osservato che l'indirizzo IP 89.185.85[.]102 è registrato in Germania sotto la società di hosting Aeza International LTD (AS210644), con un di Uptycs del febbraio 2024 che lo collegava a una campagna di criptovaluta 8220 Gang sfruttando i difetti di Apache Log4j e Atlassian Confluence Server e Data Center. Il secondo indirizzo IP 185.174.136[.]204, sebbene attualmente inattivo, è anch'esso collegato ad Aeza Group Ltd. (AS216246). Come evidenziato da Qurium e EU DisinfoLab nel luglio 2024, Aeza è un fornitore di servizi di hosting a prova di proiettile con una presenza a Mosca M9 e in due data center a Francoforte. "Il modus operandi di Aeza e la sua rapida crescita possono essere spiegati dal reclutamento di giovani sviluppatori affiliati a provider di hosting a prova di proiettile in Russia che offrono rifugio alla criminalità informatica", hanno affermato i ricercatori nel rapporto.